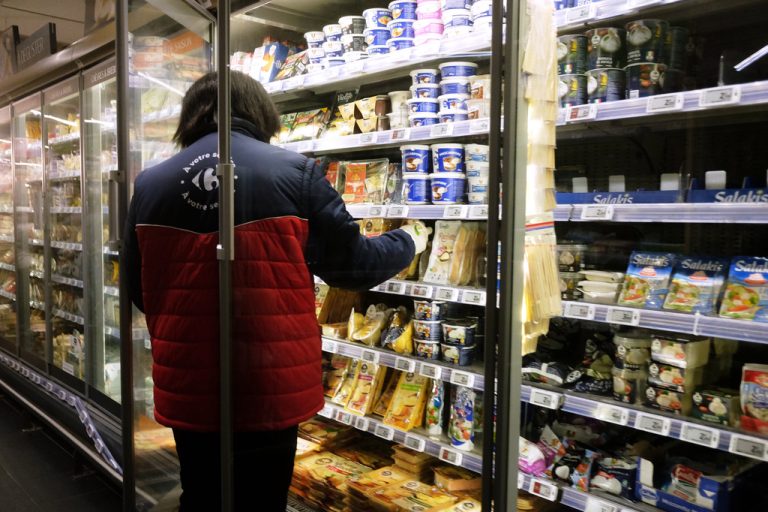
Ο Άλεξ Πιρς έκανε την πρωινή του επιθεώρηση στους θαλάμους ψύξης στην επιχείρηση χονδρικής πώλησης φρούτων και λαχανικών που διατηρεί στο Λονδίνο τη Δευτέρα της περασμένης εβδομάδας, όταν παρατήρησε κάτι περίεργο.
Η λυχνία απόψυξης στη μονάδα ψύξης 2 ήταν αναμμένη και η ένδειξη του πίνακα ήταν 150°C. Στη μονάδα 4 το ίδιο. Καθώς πλησίαζε μια άλλη μονάδα, άναψε επίσης η λυχνία απόψυξης.
Σε αυτό το σημείο ο Πιρς σκέφτηκε: μήπως πρόκειται για κυβερνοεπίθεση; Περπάτησε προς το κουτί που συνέδεε τις μονάδες με το διαδίκτυο και τράβηξε το καλώδιο.
Είχε δίκιο.
Την ίδια ημέρα, λιανοπωλητές στο Βέλγιο , την Εσθονία, την Ιρλανδία, τη Φινλανδία, το Λουξεμβούργο, την Ολλανδία και τη Σουηδία ανέφεραν παρόμοια προβλήματα, με τη θερμοκρασία στα ψυγεία και τους καταψύκτες σε ορισμένα καταστήματα να φτάνει τους 50°C.
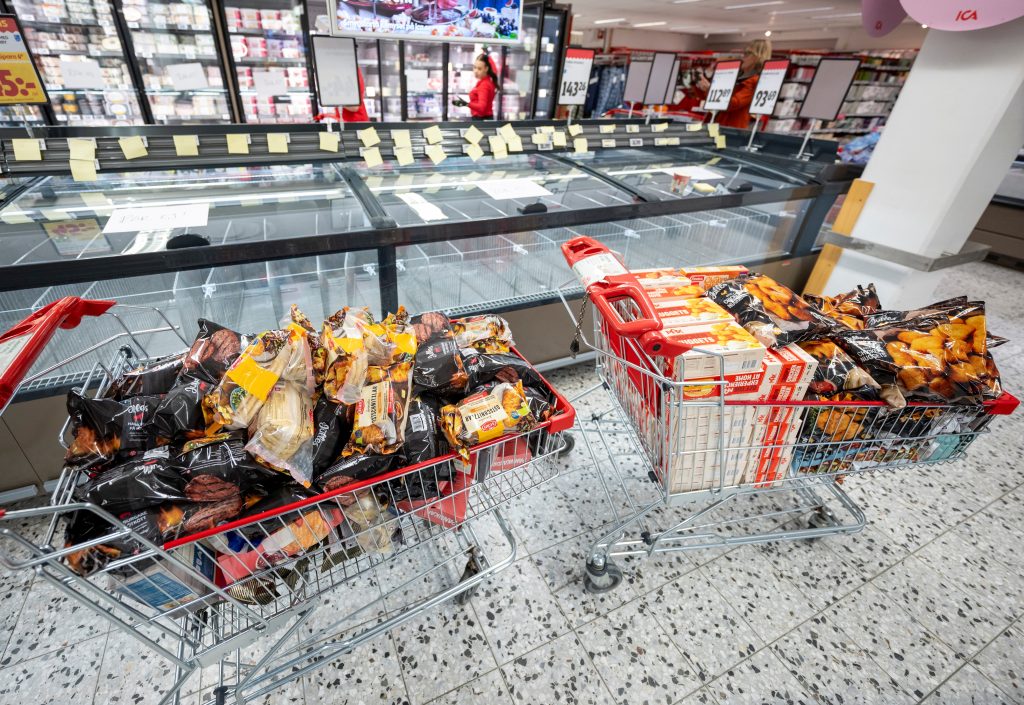
Αλλά δεν είναι μόνο ο Πιρς και οι διάφοροι Ευρωπαίοι λιανοπωλητές που αντιμετώπισαν πρόβλημα, καθώς και οι γαλλικές τράπεζες αίματος δέχτηκαν επιθέσεις.
Και επιπλέον, στις 30 Οκτωβρίου, το μεγαλύτερο ανταλλακτήριο κρυπτονομισμάτων στον κόσμο, το Binance, έπεσε θύμα ληστείας ύψους 6,3 δισεκατομμυρίων δολαρίων σε μια ληστεία με λεία – ρεκόρ, ενώ την 1η Νοεμβρίου, χάκερ στόχευσαν μια εφαρμογή έκτακτων ειδοποιήσεων της Ουκρανίας, στέλνοντας στους κατοίκους του Κιέβου μια ψευδή προειδοποίηση για πυρηνικό πλήγμα.
Κυβερνοεπιθέσεις νέας εποχής
Βρισκόμαστε στις απαρχές ενός νέου τοπίου κυβερνοεπιθέσεων, δήλωσε αυτή την εβδομάδα ο επικεφαλής του Εθνικού Κέντρου Κυβερνοασφάλειας (NCSC) του Ηνωμένου Βασιλείου, Ρίτσαρντ Χορν.
Αναφερόμενος σε ελαττώματα στα συστήματα πληροφορικής που αποκαλύπτονται από τεχνολογίες τεχνητής νοημοσύνης (ΑΙ), ο Χορν επισημαίνει ότι «υπάρχουν τόσα πολλά τρωτά σημεία εκεί έξω που θα μπορούσε κάποιος να πει ότι περιμένουν να αξιοποιηθούν» και προειδοποιεί ότι μπορεί να βρισκόμαστε στις αρχές μιας περιόδου που θα αυξηθούν σημαντικά τα περιστατικά κυβερνοεπιθέσεων.
Υπάρχουν δύο παράγοντες που υποστηρίζουν τις προειδοποιήσεις του NCSC: η γεωπολιτική και η τεχνητή νοημοσύνη. Τουλάχιστον ένας ειδικός έχει δηλώσει ότι οι επιθέσεις σε ψυγεία φέρουν ρωσικά χαρακτηριστικά, ενώ η παραβίαση του Binance έχει αποδοθεί στο βορειοκορεατικό κράτος και η Ρωσία είναι φυσικά ύποπτη για το περιστατικό στην Ουκρανία.
Το NCSC γνωστοποίησε την περασμένη εβδομάδα ότι κακόβουλο λογισμικό που υποστηρίζεται ΑΙ είναι «πολύ πιθανό» να χρησιμοποιηθεί σε κυβερνοεπιθέσεις εναντίον σταθμών παραγωγής ενέργειας, αεροδρομίων και νοσοκομείων του Ηνωμένου Βασιλείου έως το 2028. Η ΑΙ θα βοηθά τους επιτιθέμενους σε εργασίες όπως η ανίχνευση στόχων, ο εντοπισμός αδυναμιών σε δίκτυα πληροφορικής και η σύνταξη κακόβουλου κώδικα, ανέφερε η βρετανική υπηρεσία.
Υπάρχουν όμως και επιφυλάξεις. Ο διευθυντής επιχειρήσεων του NCSC, Πολ Τσιτσέστερ, δήλωσε ότι οι χάκερ ψυκτικών θαλάμων «δεν χρειάζονταν πραγματικά» να χρησιμοποιήσουν την ΑΙ για να ανακαλύψουν τα ελαττώματα του ψυγείου, καθώς αυτά ήταν ήδη διαθέσιμα, συμπεριλαμβανομένων των προεπιλεγμένων κωδικών πρόσβασης, αφού δημοσιεύονται στα εγχειρίδια μιας εταιρείας λειτουργίας ψυγείων.
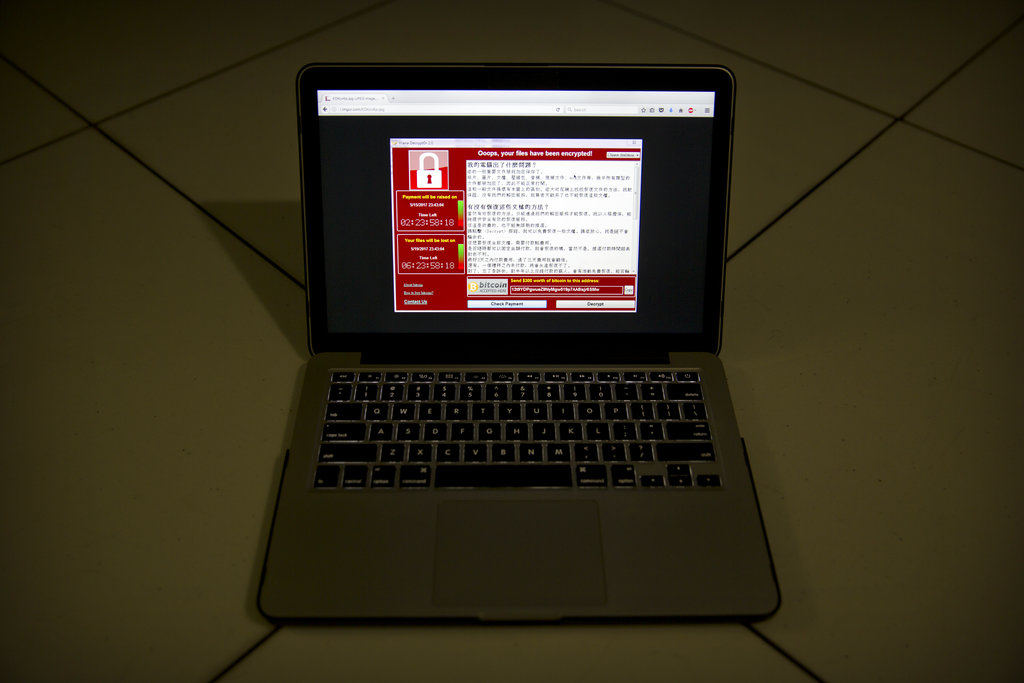
Στο ίδιο πνεύμα, ο ιδρυτικός διευθύνων σύμβουλος της NCSC, Κιάραν Μαρτίν, εξηγεί ότι δεν είναι η πρώτη φορά που ο κόσμος αντιμετώπιζε μια συντονισμένη απειλή, υπενθυμίζοντας τις κυβερνοεπιθέσεις NotPetya και WannaCry το 2017, οι οποίες έχουν αποδοθεί στη Ρωσία και τη Βόρεια Κορέα αντίστοιχα, και την αύξηση των επιθέσεων ransomware το 2021. Ειδικά η Βόρεια Κορέα, έχει παγκοσμίως μια εδραιωμένη φήμη ως χάκερ κρυπτονομισμάτων.
Σε κάθε περίπτωση, η ΑΙ αποκαλύπτει τρωτά σημεία. Αυτός είναι ο όρος για ένα ελάττωμα σε ένα σύστημα πληροφορικής που μπορεί να εκμεταλλευτεί ένας χάκερ, μια πόρτα που είναι μισάνοιχτη και απαρατήρητη ή αγνοείται από τον κάτοχό της. Από τον Απρίλιο, όταν η νεοσύστατη εταιρεία τεχνητής νοημοσύνης Anthropic κυκλοφόρησε το μοντέλο Mythos, το οποίο έχει την ικανότητα να επισημαίνει ελαττώματα πληροφορικής, ο αριθμός των τρωτών σημείων που εντοπίζονται από κορυφαίες εταιρείες τεχνολογίας έχει οκταπλασιαστεί.
Ωστόσο, οι επιθέσεις δεν έχουν αυξηθεί κατά τον ίδιο όγκο. Ο ειδικός στον κυβερνοχώρο Ταλ Μπέρι υποθέτει ότι οι εγκληματίες χάκερ δυσκολεύονται να βγάλουν χρήματα από αυτά τα ελαττώματα, όπως φαίνεται από την πρόσφατη μείωση των εσόδων από επιθέσεις ransomware.
Η στόχευση των ψυγείων πραγματοποιείται μέσω επιθέσεων στις εταιρείες που παρέχουν λειτουργικά συστήματα για εμπορικές ψυκτικές μονάδες. Αυτά τα συστήματα είναι συνδεδεμένα στο διαδίκτυο, δίνοντας στους χάκερ μια διαδρομή απομακρυσμένης πρόσβασης στα τελικά θύματα. Η δανέζικη εταιρεία Danfoss, ένας από τους παρόχους των συστημάτων που επηρεάστηκαν, δήλωσε ότι το μεγαλύτερο μέρος του επηρεαζόμενου εξοπλισμού ήταν παλιό και δεν λάμβανε πλέον ενημερώσεις ασφαλείας. Ανέφερε ότι «συνιστούσε εδώ και καιρό» στους πελάτες να εγκαθιστούν ενημερώσεις ή να αντικαθιστούν το παρωχημένο λογισμικό.
Το NCSC επισημαίνει ότι οι παραβιάσεις ανέδειξαν την ευπάθεια των καθημερινών αντικειμένων με πρόσβαση στο διαδίκτυο, από έξυπνα ηχεία έως ευρυζωνικούς δρομολογητές.
Ο Όλι Γουάιτχάουζ, επικεφαλής τεχνολογίας του NCSC, δήλωσε αυτή την εβδομάδα ότι πλέον είναι αρκετά σαφές ότι τέτοιες συσκευές είναι «ευάλωτες» σε χάκερ. Οι κατασκευαστές πρέπει να επενδύσουν περισσότερα για να κάνουν τα προϊόντα τους ασφαλή και οι καταναλωτές πρέπει να είναι πρόθυμοι να πληρώσουν περισσότερα για τα πιο ισχυρά προϊόντα – και να τα ενημερώνουν συνεχώς.
Στην πρώτη γραμμή του γκρίζου πολέμου, δεν υπήρξε κάποια έκπληξη από τα πρόσφατα γεγονότα. Ειδικοί και αξιωματούχοι στη Φινλανδία δήλωσαν ότι οι επιθέσεις σε ψυγεία αποτελούν μέρος ενός μοτίβου που είχαν δει να αυξάνεται τα τελευταία χρόνια.
Η Φινλανδία μοιράζεται σύνορα μήκους 1.340 χιλιομέτρων με τη Ρωσία. Από την εισβολή στην Ουκρανία το 2022, οι κυβερνοεπιθέσεις κάθε είδους έχουν κλιμακωθεί. Πέρυσι, το εθνικό κέντρο κυβερνοασφάλειας της χώρας κατέγραψε σχεδόν 21.000 περιστατικά, ενώ το 2022 ήταν περίπου 13.000 περιστατικά.
Φέτος, χάκερ κατάφεραν να παραβιάσουν έως και 50.000 κινητά τηλέφωνα της φινλανδικής κυβέρνησης. Πέρυσι, κατέβασαν την ιστοσελίδα του υπουργείου Άμυνας της χώρας.
Πρόκειται για μια τάση που παρατηρείται σε όλη την Ευρώπη και τις χώρες του ΝΑΤΟ, αλλά είναι ιδιαίτερα έντονη σε χώρες που συνορεύουν με τη Ρωσία.
Ωστόσο, η Ρωσία δεν είναι η μόνη υπεύθυνη για την αύξηση των κυβερνοαπειλών, δήλωσε ο Σαμούλι Μπέργκστρομ, αντιπρόεδρος της WithSecure, μιας εταιρείας κυβερνοασφάλειας με έδρα το Ελσίνκι. «Οι επιτιθέμενοι είναι ως επί το πλείστον καιροσκόποι», εξηγεί ο Μπέργκστρομ. ο Bergström. «Όταν βλέπουν κάτι που είναι στραμμένο προς το διαδίκτυο, πιθανότατα θα του επιτεθούν. Αν έχετε μια συσκευή συνδεδεμένη στο διαδίκτυο, πρέπει να υποθέσετε ότι θα δεχθεί επίθεση, αργά ή γρήγορα», είπε.
Υπάρχει μια τεράστια, αόρατη οικονομία χάκερ στον κόσμο. Κάποιοι είναι ακτιβιστές. Κάποιοι είναι μισθοφόροι, που δραστηριοποιούνται σε αυτήν για τα χρήματα. Ένας σημαντικός αριθμός από αυτούς έχει δεσμούς με κράτη, όπως η Ρωσία και το Ιράν. Αλλά αυτή η σχέση μπορεί να είναι χαλαρή, γεγονός που καθιστά δύσκολο για τους αξιωματούχους να αποδώσουν κάποιο συγκεκριμένο κίνητρο σε μια δεδομένη επίθεση.
Η αντίδραση της Ευρώπης
Οι παγκόσμιες κυβερνοαπειλές γίνονται όλο και πιο εξελιγμένες και διαθέτουν συνεχώς όλο και περισσότερους πόρους – γίνονται πιο ικανές να εντοπίζουν τρωτά σημεία και πιο ικανές να τα εκμεταλλεύονται. Αυτές οι εξελίξεις προκαλούν φόβους για την «Καταστροφική Ημέρα Μηδέν»: την ημέρα που θα μπορούσε το ηλεκτρικό δίκτυο ενός ολόκληρου έθνους να διακοπεί στα μέσα του χειμώνα ή να διακοπεί το εμπόριο;
Η Φινλανδία – και τα περισσότερα ευρωπαϊκά έθνη – έχουν καταρτίσει σχέδια για την αντιμετώπιση διαταραχών στα συστήματα πληρωμών ή για επίθεση στο δίκτυο . Ωστόσο, οι κυβερνοαπειλές δεν είναι το ίδιο με έναν συμβατικό πόλεμο.
Μια βομβιστική επίθεση σε έναν σταθμό παραγωγής ενέργειας θα μπορούσε να διακόψει τη λειτουργία του ηλεκτρικού δικτύου για μήνες ή και περισσότερο. Οι κυβερνοεπιθέσεις είναι δύσκολο να προκαλέσουν τέτοια προβλήματα. Ένα λογισμικό διορθώνεται πιο γρήγορα και συνήθως είναι δυνατή η αποσύνδεση μιας συσκευής από το διαδίκτυο.
Ο στόχος – τουλάχιστον για τους κρατικούς φορείς –αυτών των κυβερνοεπιθέσεων είναι περισσότερο ψυχολογικός, παρά οτιδήποτε άλλο, δήλωσαν ορισμένοι αξιωματούχοι. Η μετατροπή ψυγείων σε φούρνους ή η παραβίαση μιας τράπεζας αίματος είναι δραματικά γεγονότα, τα οποία χαράσσονται στη μνήμη. Αλλά αυτά τα τρωτά σημεία είναι πιθανό τώρα να διορθωθούν. Δεν υπάρχει καμία εγγύηση ότι μια εγκληματική ομάδα θα μπορέσει να πραγματοποιήσει ξανά την ίδια επίθεση.
Ωστόσο, υπάρχουν πολλά τρωτά σημεία και παλαιότερα συστήματα που μπορούν να εκμεταλλευτούν κακόβουλοι παράγοντες, προειδοποιεί ο Μπέργκστρομ.
Πηγή: The Guardian
Κάνε like στη σελίδα μας στο Facebook
Ακολούθησε μας στο Twitter
Κάνε εγγραφή στο κανάλι μας στο Youtube
Γίνε μέλος στο κανάλι μας στο Viber
– Αναφέρεται ως πηγή το ertnews.gr στο σημείο όπου γίνεται η αναφορά.
– Στο τέλος του άρθρου ως Πηγή
– Σε ένα από τα δύο σημεία να υπάρχει ενεργός σύνδεσμος