Οι μικρομεσαίες επιχειρήσεις πρέπει πλέον να εντάξουν την κυβερνοασφάλεια στην ατζέντα τους, καθώς οι επιπτώσεις μιας επίθεσης είναι τεράστιες, τόνισε ο ειδικός σε θέματα αντιμετώπισης κυβερνοεγκλήματος, Γιώργος Παπαπροδρόμου, μιλώντας στην εκπομπή «Σαββατοκύριακο από τις 5» του ΕΡΤnews. Παράλληλα, επισήμανε ότι δεν χρειάζεται πανικός αλλά ορθολογική και ψύχραιμη αντιμετώπιση.
Ο κ. Παπαπροδρόμου υπογράμμισε ότι κανείς δεν μπορεί να εγγυηθεί σήμερα 100% ασφάλεια, στην υβριδική πραγματικότητα που ζούμε. «Θα πρέπει να εξοικειωθούμε με την έννοια της διαχείρισης», είπε, εξηγώντας ότι χρειάζεται να γίνονται βήματα για τη μείωση των κινδύνων και την αποτελεσματικότερη αντιμετώπισή τους.
Αναφερόμενος στα περιστατικά που σημειώθηκαν σε Γαλλία και Σουηδία, ανέφερε ότι η ειδοποιός διαφορά με τη χώρα μας βρίσκεται στον τρόπο αναφοράς. Στις χώρες εκείνες τα περιστατικά δηλώθηκαν στην εθνική Αρχή Κυβερνοασφάλειας και όχι στα μέσα ενημέρωσης, κάτι που, όπως είπε, αποτελεί δείκτη ωριμότητας της αντίληψης για την κυβερνοασφάλεια. Τόνισε ότι τα θέματα αυτά είναι σοβαρά και ότι η κυβερνοασφάλεια, μέχρι σήμερα, δεν ήταν προτεραιότητα ούτε «θέμα αιχμής» για τις μικρομεσαίες επιχειρήσεις.
Ερωτηθείς ποιες επιχειρήσεις κινδυνεύουν, απάντησε ότι κινδυνεύουν όλες όσες συμμετέχουν στην εφοδιαστική αλυσίδα, και όχι μόνο στον τομέα των τροφίμων. Υπενθύμισε τις πρόσφατες επιθέσεις στους τομείς των αερομεταφορών και της ενέργειας και σημείωσε ότι αφορά όλους τους κρίσιμους τομείς, ακόμη και την υγεία. Όπως εξήγησε, βρισκόμαστε στη μεγαλύτερη τεχνολογική εξάρτηση που είχε ποτέ η ανθρωπότητα. Αυτό ισχύει, ανέφερε, για μεγάλες και μικρές χώρες, και για έξυπνα σπίτια όσο και για οργανωμένες επιχειρήσεις. Χρειάζονται μηχανισμοί ετοιμότητας και αύξηση της κουλτούρας κυβερνοασφάλειας, ένα θέμα που, κατά τον ίδιο, πρέπει να ξεκινήσει και να χτιστεί σταδιακά.
Ο κ. Παπαπροδρόμου υπενθύμισε ότι η Ελλάδα φιλοξενεί τον Ευρωπαϊκό Οργανισμό Κυβερνοασφάλειας (ENISA), κάτι που, όπως είπε, μπορεί να αξιοποιηθεί περισσότερο, με συνεργασία των φορέων. Ως παράδειγμα καλής πρακτικής ανέφερε την ενημερωτική παρέμβαση του Επιμελητηρίου Πέλλας με βασικά βήματα προστασίας και υπογράμμισε ότι όλοι οι φορείς, ο ιδιωτικός τομέας και το κράτος με τα θεσμικά του όργανα, πρέπει να χτίσουν από κοινού αυτό το οικοσύστημα και να το θωρακίσουν περισσότερο.
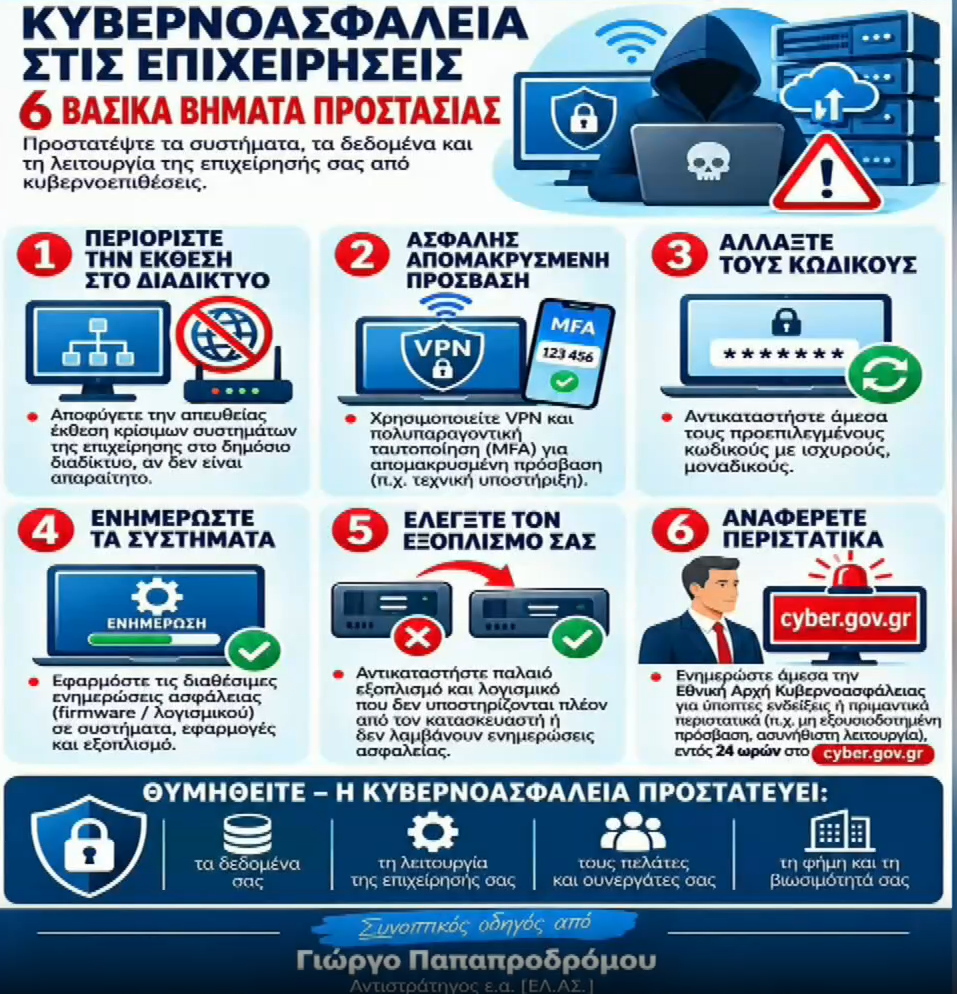
Τα 6 βασικά βήματα προστασίας για τις επιχειρήσεις
Το πρώτο βήμα είναι ο περιορισμός της έκθεσης στο διαδίκτυο: οι επιχειρήσεις πρέπει να αποφεύγουν την απευθείας έκθεση κρίσιμων συστημάτων στο δημόσιο διαδίκτυο, αν δεν είναι απαραίτητο. Το δεύτερο αφορά την ασφαλή απομακρυσμένη πρόσβαση, με χρήση VPN και πολυπαραγοντικής ταυτοποίησης (MFA), για παράδειγμα στην τεχνική υποστήριξη.
Το τρίτο βήμα είναι η αλλαγή των κωδικών, με άμεση αντικατάσταση των προεπιλεγμένων κωδικών με ισχυρούς και μοναδικούς. Το τέταρτο είναι η ενημέρωση των συστημάτων, με εφαρμογή των διαθέσιμων ενημερώσεων ασφαλείας (firmware και λογισμικού) σε συστήματα, εφαρμογές και εξοπλισμό.
Το πέμπτο βήμα είναι ο έλεγχος του εξοπλισμού: αντικατάσταση παλαιού εξοπλισμού και λογισμικού που δεν υποστηρίζονται πλέον από τον κατασκευαστή ή δεν λαμβάνουν ενημερώσεις ασφαλείας. Το έκτο είναι η αναφορά περιστατικών, με άμεση ενημέρωση της Εθνικής Αρχής Κυβερνοασφάλειας εντός 24 ωρών μέσω του cyber.gov.gr, για ύποπτες ενδείξεις ή πραγματικά περιστατικά, όπως μη εξουσιοδοτημένη πρόσβαση ή ασυνήθιστη λειτουργία.
Κάνε like στη σελίδα μας στο Facebook
Ακολούθησε μας στο Twitter
Κάνε εγγραφή στο κανάλι μας στο Youtube
Γίνε μέλος στο κανάλι μας στο Viber
– Αναφέρεται ως πηγή το ertnews.gr στο σημείο όπου γίνεται η αναφορά.
– Στο τέλος του άρθρου ως Πηγή
– Σε ένα από τα δύο σημεία να υπάρχει ενεργός σύνδεσμος